恶意进程常伪装成正常程序后台潜伏,偷取数据或消耗资源。下面分享2个排查方法,用自带命令和简单工具,快速揪出可疑进程。
1. 核心命令:深挖进程真实身份
为何重点用?
终端命令是 Linux 排查核心,无需安装,自带工具就能精准查询进程详情,破解伪装。
如何操作?
打开终端,3个基础命令(注:需要管理员权限下):
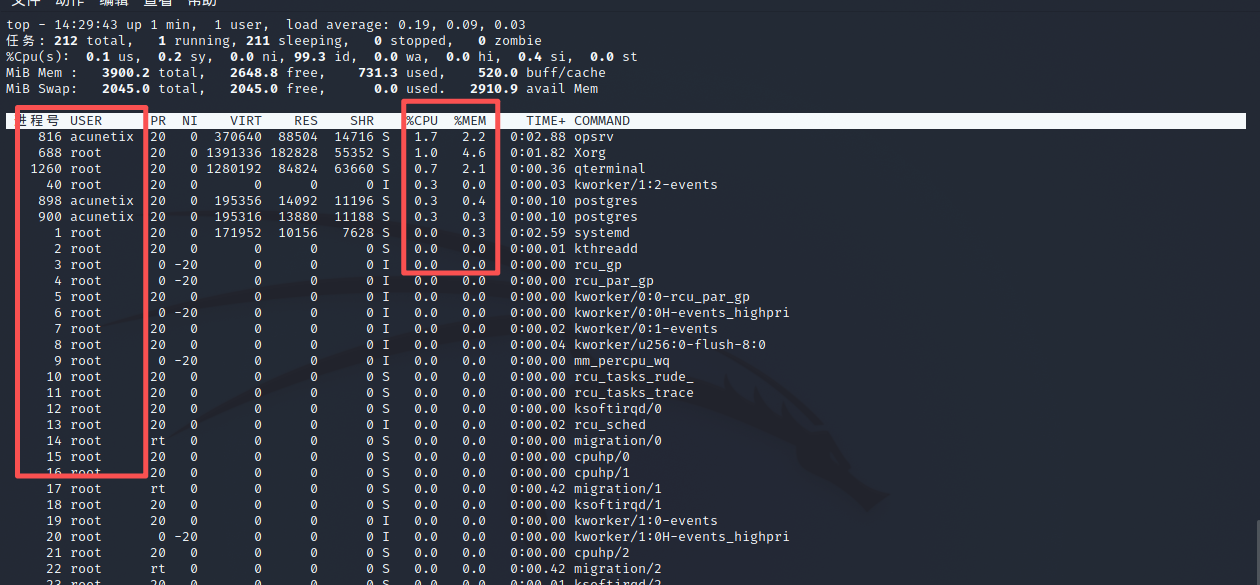
「top」:查看所有进程实时资源占用,按「P」按 CPU 排序,「M」按内存排序,快速定位高占用进程;
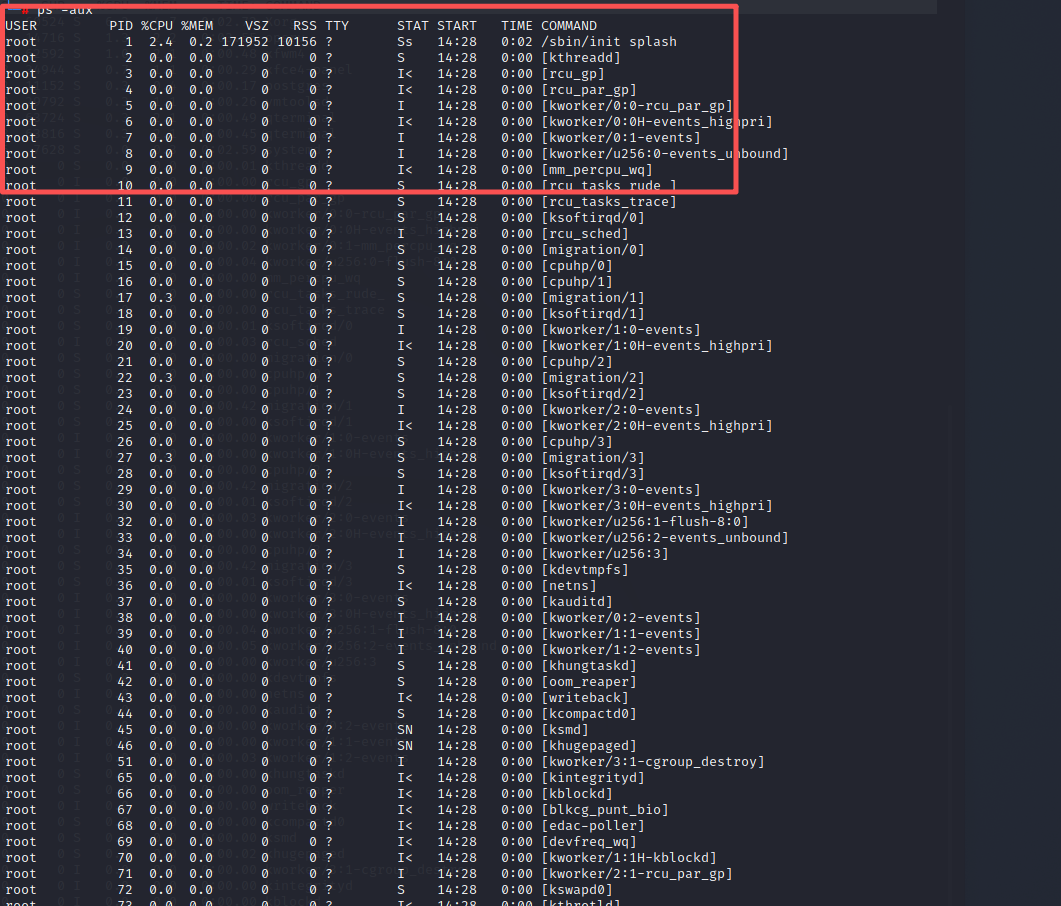
「ps aux」:列出所有进程(包括隐藏的),重点看「USER」(运行用户)、「COMMAND」(完整命令/路径);
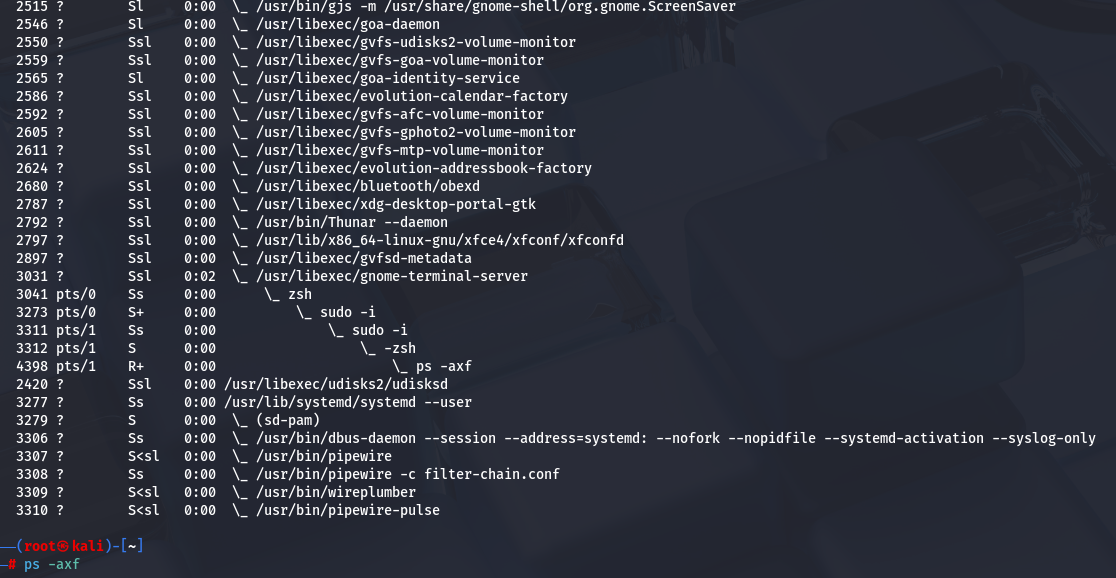
「ps axf」:列出所有进程(包括隐藏的),并以树状展示进程关系;
「ps -ef | grep 进程名 / PID」:精准查询特定进程(如「ps -ef | grep sshd」,替换 sshd 为可疑进程名)。
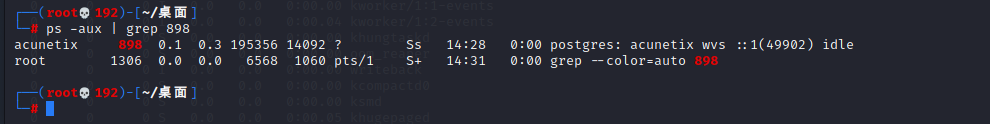
查进程真实路径:输入「ls -l /proc/进程PID/exe」,回车后会显示进程的实际文件位置;或者使用lsof -p “进程PID” 命令。
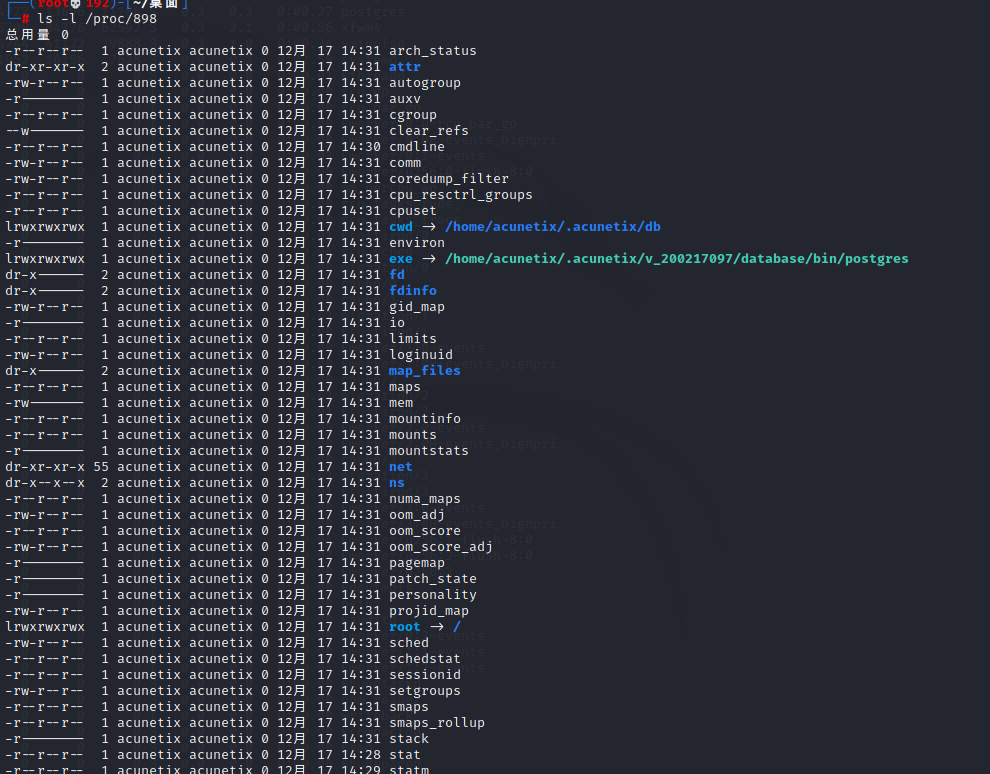
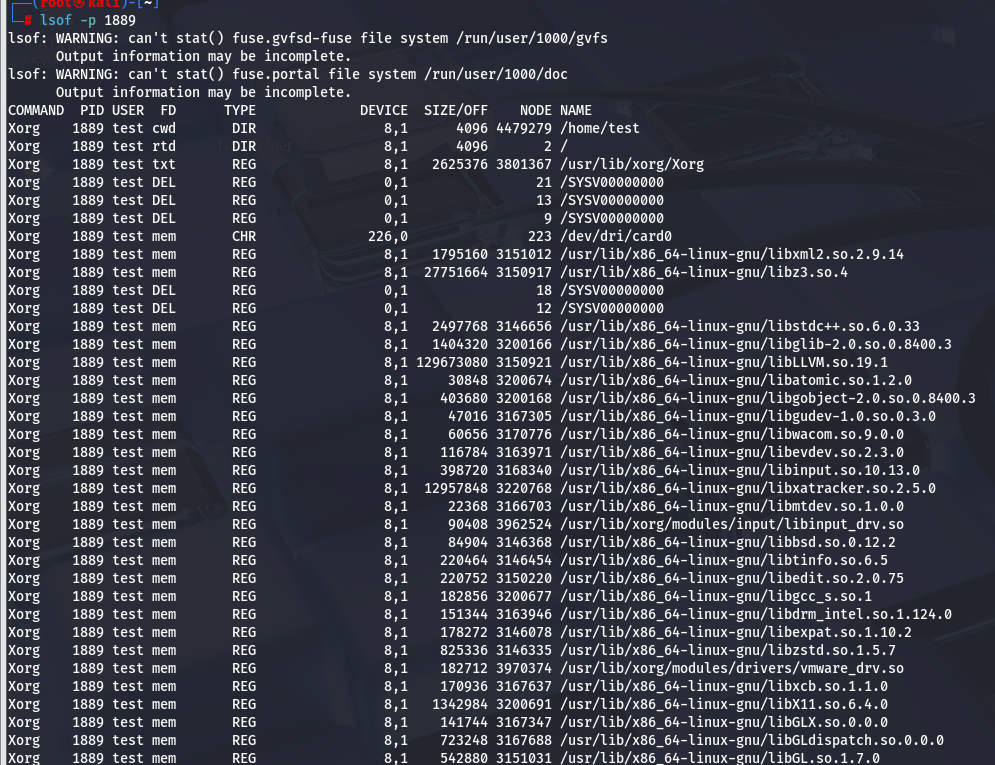
可疑特征:
进程路径在「/tmp」「/var/tmp」(临时目录)、U 盘挂载点(如「/media/U 盘名」)或非系统目录;
运行用户为「root」但命令无合理用途(如 root 运行陌生脚本);
「ps aux」中进程名与系统进程相似(如系统进程「sshd」,仿冒版「sshdx」)。
处理方式:
方法1对比进程列表:终端输入「ps aux > ps1.txt」和「pstree > ps2.txt」,分别查看两个文件(输入「cat ps1.txt」「cat ps2.txt」),对比是否有遗漏的陌生进程;
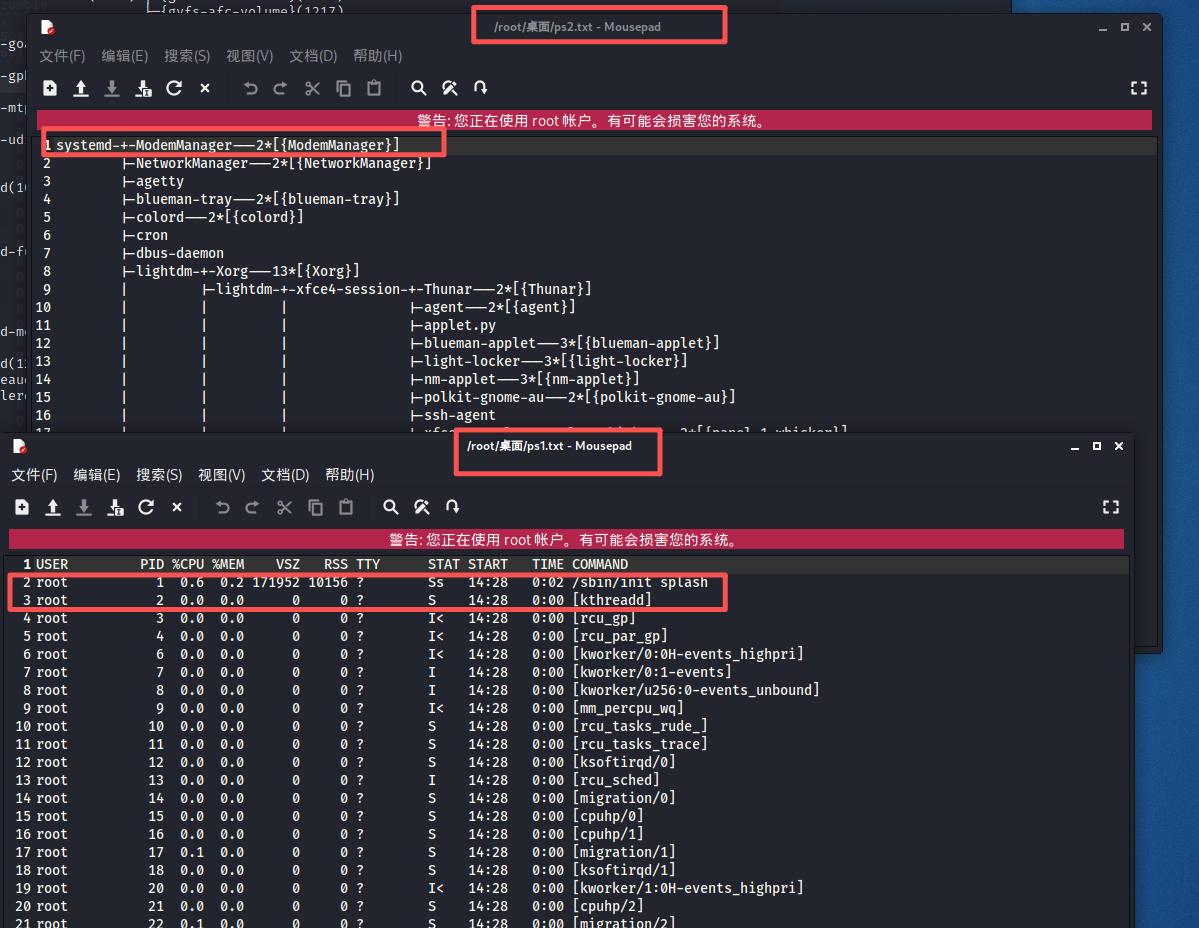
方法2结束进程:输入「sudo kill -9 进程 PID」(如「sudo kill -9 1234」),「-9」表示强制结束;
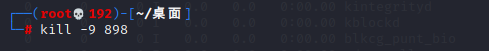
彻底清理:找到真实路径后,输入「sudo rm -rf 进程文件路径」(确认是恶意文件再执行)。
2. 隐藏进程排查:揪出“躲起来”的威胁
为何重点查?
部分恶意进程会通过 rootkit 隐藏,需用“进程树”方式曝光。
如何操作?
查看进程树:输入「pstree -p」,查看进程父子关系,若有陌生进程无合理父进程(如父进程 PID 为 1 但非系统服务),需警惕。
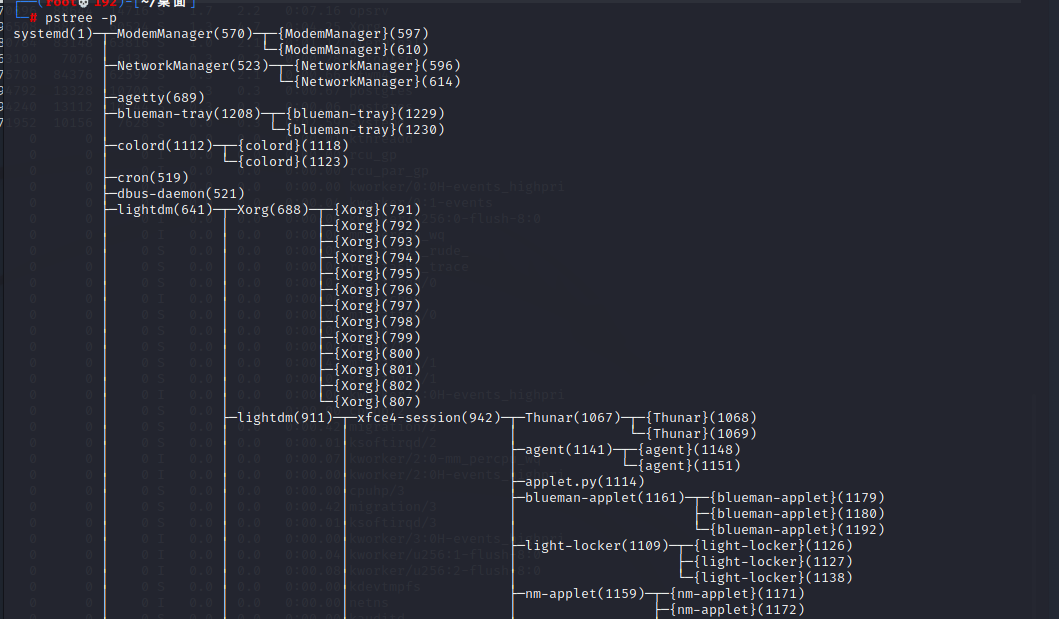
可疑特征:
两个进程文件中记录不一致;
进程树中出现无明确用途的 “孤立进程”;
用「top」看不到,但「ls -l /proc」中能找到陌生 PID 目录。
处理方式:
先用「sudo kill -9 PID」强制结束,再搜索进程名确认是否为恶意程序;
若无法结束,建议通过交大正版化下载linux专用杀毒软件进行全盘扫描。
主流杀毒软件简介及防护重要性提醒
在网络环境中病毒、木马、勒索软件等威胁层出不穷,杀毒软件是终端设备的核心防护屏障,可实时监测、拦截恶意程序,清除病毒文件,从源头降低设备被攻击、数据被窃取的风险。
1.常见Linux杀毒软件可以选择从以下渠道获取
● ClamAV(著名开源Linux杀毒软件):著名开源杀毒软件,支持Linux系统。
● 学校正版化软件:https://ms.xjtu.edu.cn。我校正版化平台提供统一采购的正版杀毒软件,欢迎下载使用。
2.启用杀毒防护的重要性提醒
● 抵御网页浏览、文件下载、外接设备等日常场景的病毒入侵;
● 凭借实时更新的病毒库,识别并防御新型恶意程序攻击;
● 拦截勒索软件、间谍木马,保护个人隐私与核心数据安全;
● 防范钓鱼网站跳转、恶意邮件附件诱导,从入口处阻断网络诈骗的传播路径。
最后提醒:务必开启杀毒软件的实时防护功能,并及时更新病毒库;建议搭配启用防火墙、定期备份重要数据,构建多层终端安全防护体系。
本文由北京安天网络安全技术有限公司腾飞投稿